
فایروال فورتی گیت fortigate FG-40F
FortiGate FG-40F یک دستگاه فایروال (Firewall) امنیتی است که توسط شرکت Fortinet تولید میشود. این دستگاه جزو سری FortiGate ساخته شده است و به منظور ارائه حفاظت امنیتی برای شبکههای کوچک و متوسط طراحی شده است.
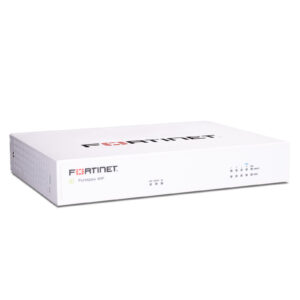
فایروال فورتی نت سری FortiGate مدل FG-40F ترافیک های ورودی و خروجی از یک درگاه یا Gateway را در تجهیزات شبکه آنالیز کرده و بسته به نوع قوانینی که برای آن تعیین شده است، اجازه یا عدم اجازه ورود یا خروج اطلاعات از این درگاه را صادر می کند.
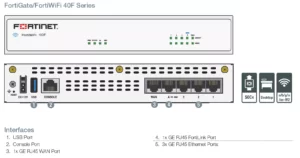
این فایروال سخت افزاری با فرم فکتور Desktop در بازار تجهیزات شبکه می باشد که دارای ابعاد 38.5*216*160 میلیمتر و وزنی برابر 1 کیلوگرم می باشد. پورت های موجود در این فایروال از یک پورت GE RJ45 WAN /DMZ، سه پورت پورت GE RJ45 و یک پورت USB بهره برده است که می تواند نیاز شبکه های کوچک تا بزرگ سازمانی را بخوبی پوشش دهد.
پهنای باند IPS Throughput برابر با 1Gbps و ظرفیت فایروال 5/5/5 گیگابیت بر ثانیه م باشد و می تواند یک سیستم دفاعی خوب در برابر تهدیدات امنیتی باشد.
در جهت افزایش امنیت شبکه و بهبود کارایی، فایروال Fortinet مدل FG-40F (fortigate FG-40f) گزینه ایده آل برای استفاده شرکت ها و سازمان ها می باشد. این محصول با منبع تغذیه 12 ولت DC با جریان 3A و با استفاده از آداپتور برق DC با توان 100 تا 240 ولت و فرکانس 50-60 هرتز به خوب می تواند در دمای عملیاتی 32 تا 104 درجه سانتی گراد کار کند.
فایروال فورتی نت FG-40F دارای حداکثر شدت جریان 100V AC / 0.2A, 240V AC / 0.1A با حداکثر توان مصرفی 13.4/15.4 وات می باشد. سطح صدا در این مدل 0dBA و اتلاف گرما 52.55 BTU/h است.
امنیت fortigate FG-40f
- هزاران برنامه کاربردی در داخل ترافیک شبکه را برای بازرسی دقیق و اجرای صحیح خطمشی شناسایی میکند.
- در برابر بدافزارها، سوء استفادهها و وب سایتهای مخرب در ترافیک رمزگذاری شده و غیر رمزگذاری شده محافظت ایجاد میکند.
- با استفاده از اطلاعات تهدید مستمر از سرویسهای امنیتی FortiGuard Labs، با هوش مصنوعی از حملات شناخته شده و ناشناخته جلوگیری کرده و آنها را شناسایی میکند.
فایروال نسل بعدی
- پیچیدگی را کاهش دهید و ROI را با ادغام قابلیتهای امنیتی حفاظت از تهدید دریک دستگاه امنیتی شبکه با کارایی بالا را به حداکثر برسانید. پشتیبانی شده توسط واحد پردازش امنیتی Fortinet (SPU)
- دید کامل به کاربران دستگاهها و برنامهها در سراسر کل سطح حمله و سیاست امنیتی منسجم اجرا صرف نظر از محل دارایی وجود دارد.
- محافظت در برابر آسیبپذیریهای قابل بهرهبرداری شبکه با IPS تأیید شده در صنعت که تأخیر کم و عملکرد شبکه بهینهشده را ارائه میدهد.
- به طور خودکار تهدیدات موجود در ترافیک رمزگشایی شده را با استفاده از بالاترین عملکرد بازرسی SSL صنعت از جمله آخرین استاندارد TLS 3 با رمزهای اجباری مسدود میکند.
- به طور فعال موارد پیچیده تازه کشف شده حملات را در زمان واقعی با خدمات آزمایشگاههای FortiGuard مجهز به هوش مصنوعی و خدمات پیشرفته حفاظت از تهدید موجوددر Fortinet مسدود کنید.
SD-WAN
- عملکرد برنامه تجاری سازگار با تشخیص دقیق و هدایت مسیر WAN پویا در هر انتقالWAN با بهترین عملکرد
- دسترسی چند شبکهای تسریع شده برای پذیرش سریعتر SaaS با شبکه روی رمپ
- شبکههای خود ترمیمی با دسترسپذیری بالای لبه WAN، پهنای باند مبتنی بر جابهجایی ترافیک و بلادرنگ فرمان ترافیک مبتنی بر محاسبه
- تونلهای روکش خودکار، امکان رمزگذاری را فراهم میکند و WAN ترکیبی فیزیکی را خلاصه میکند که مدیریت آن را ساده میکند.
- گردش کار ساده و شهودی با FortiManager برای مدیریت و استقرار بدون لمس را فراهم میسازد.
- تجزیه و تحلیل پیشرفته هم در زمان واقعی و هم تاریخی فراهم میکند و مشاهده عملکرد شبکه و شناسایی ناهنجاریها ساده میکند.
- وضعیت امنیتی قوی با فایروال نسل بعدی و حفاظت از تهدیدات بلادرنگ.
برای خرید و اطلاع از قیمت فایروال fortigate FG-40F تماس بگیرین.
FortiGate Entry-Level Fortinet
فایروال سری Entry-Level، از سری فایروالهای FortiGate پایه محسوب میشوند که توان پردازشی نه چندان زیاد آن، موجب میشود تا برای شرکتها و سازمانهای کوچک تا متوسط مناسب باشد؛ زیرا حداکثر ترافیک خروجی قابل پشتیبانی برای این سری از فایروالها ۳۵گیگابیت در ثانیه است.
فایروالهای FortiGate سری Entry-Level به کمک قابلیتهای زیر، سازمان را قادر می سازد و امنیت آن را تأمین می کند:
- دارای رتبه برتر امنیتی توسط آزمایشگاههای امنیتی NSS ، بولتن ویروس و AV Comparatives
- کنترل مجزا و دید عمیق برنامهها ، تجهیزات و کاربران
- سادگی مدیریت و ایجاد امنیت
- ارائه گزارشهای عملی بهمنظور اجرای سیاستها (Policy) و شناسایی حملات هدفمند
NGFW های Entry level فورتی گیت، امنیت در سطح پیشرفته و قابلیت های شبکه را در یک دستگاه ادغام می کنند. این فایروالهای مقرون به صرفه ، به طور موثر از دفاتر سازمانی در هرکجا با عالی ترین عملکرد حفاظت در برابر تهدید، IPS، فیلتر وب و ویدیو، بازرسی SSL (از جمله TLS 1.3) و IPsec VPN محافظت میکنند.
همه فایروالهای فورتی گیت دارای قابلیت SD-WAN داخلی هستند. ادغام کانکشنهای اینترنتی مستقیم و ایمن را با منابع SaaS و IaaS فراهم می کند. ترافیک توزیع شده سازمانی دیگر نیازی به عبور از لینکهای MPLS گران قیمت ندارد و نیازی به امنیت اضافی نیست.
SD-WAN ترافیک داینامیک را در چندین لینک WAN توزیع می کند. کانکشنها به منابع موجود در مرکز داده شرکت و در فضای ابری را فراهم می کند و در عین حال تجربه کاربر را بهبود می بخشد.
دستگاه های سری FortiGate 80 – 60 حداکثر 10 گیگابیت بر ثانیه توان خروجی فایروال را به همراه چندین پورت یکپارچه 1 GE ارائه می دهند. این ترکیبی از عملکرد، تراکم پورت و ویژگیهای امنیتی یکپارچه، یک پلتفرم ایدهآل برای مشاغل کوچک و متوسط و همچنین شرکتهای توزیع شده ارائه میدهد.


نقد و بررسیها
هنوز بررسیای ثبت نشده است.